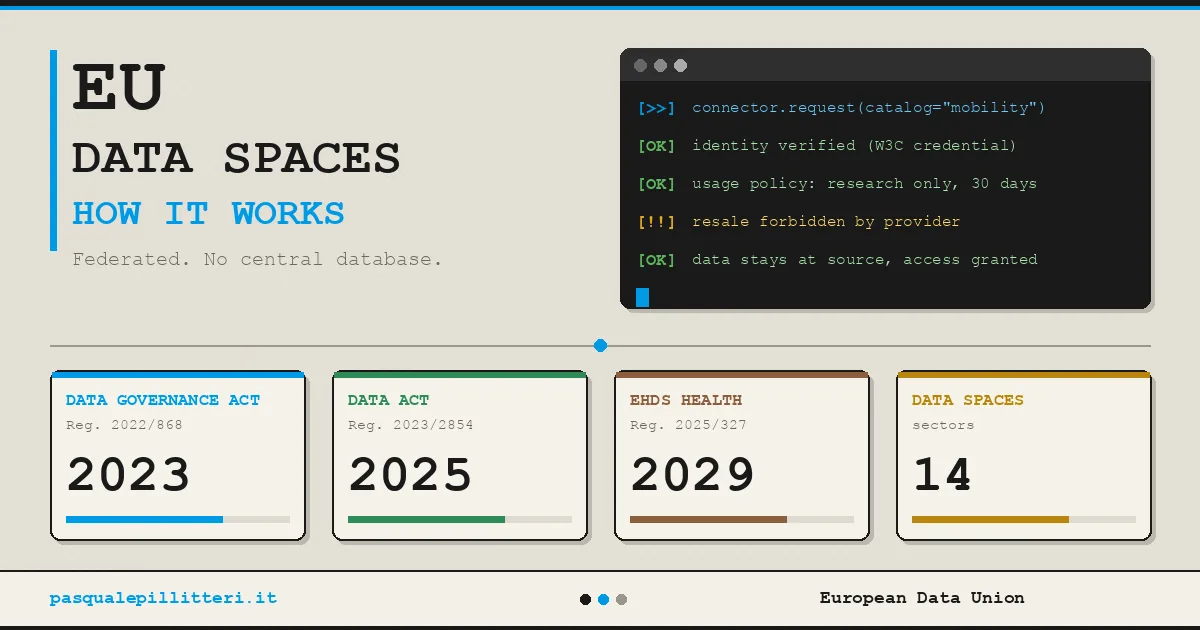
Avrupa veri alanı, Avrupa Birliği'nin şirketler, kamu kurumları ve vatandaşlar arasında verinin merkezi bir arşive toplanmadan dolaşmasını sağlamak için kurduğu kurallar, teknik standartlar ve anlaşmalar sistemi. Veriler üretildikleri yerde kalıyor ve yalnızca sahiplerinin belirlediği koşullarla paylaşılıyor.
Avrupa Komisyonu bugün bu yapıyı sağlıktan tarıma 14 sektörde inşa ediyor. Taşıyıcı ayak az sayıda yönetmelik: Data Governance Act, Data Act ve sağlık alanı için Avrupa Sağlık Veri Alanı (EHDS, European Health Data Space) yönetmeliği. 12 Eylül 2026'da bağlantılı ürünlerin verilerini kullanıcıya açma yükümlülüğü yürürlüğe girdi; EHDS'nin ilk önemli son tarihi ise Mart 2027'de geliyor. Avrupa'da veri yöneten herkes için artık konferans konusu olmaktan çıktı.
Avrupa veri alanı nedir?
Avrupa veri alanı, şirketlerin, kamu kurumlarının ve kişilerin ortak erişim, güvenlik ve kullanım kurallarıyla veri alışverişi yaptığı federe bir ağ. Her katılımcı verisini kendi sistemlerinde tutuyor; standart yazılım bileşenleri üzerinden verisini kimin okuyabileceğine, hangi amaçla ve ne kadar süreyle okuyabileceğine kendisi karar veriyor.
Brüksel belgelerindeki resmi terim çoğul: ortak Avrupa veri alanları (Common European Data Spaces). Her biri bir sektöre hitap ediyor ve kendi kuralları var, ama hepsi aynı teknik yapı taşlarını ve aynı hukuki çerçeveyi kullanıyor. Böylece ileride mobilite alanında doğan bir veri, el yordamıyla dönüştürme gerekmeden enerji alanında işe yarayabilecek.
Bir örnek konuyu netleştirir. Bir traktör üreticisi, makinelerdeki sensörlerden yakıt tüketimi, çalışma saati ve toprak nemi verisi topluyor. Bugün bu veriler üreticinin bulutunda kalıyor. Tarım veri alanında ise traktörü kullanan çiftçi bu verilere ulaşıp ziraat mühendisine ya da sigorta şirketine aktarabiliyor, üretici de sanayi sırlarının kontrolünü elinde tutuyor. İkisinin de her şeyi tek bir Avrupa platformuna yüklemesi gerekmiyor, çünkü böyle bir platform yok.
Nereden çıktı, 2020 Avrupa stratejisi
Proje, Komisyon'un Şubat 2020'de sunduğu Avrupa veri stratejisi ile başlıyor. Temel fikir söylemesi kolay, yapması zor: malların tek pazarı gibi bir veri tek pazarı, üstelik Avrupalıların ürettiği verinin büyük payını bugün toplayan Amerikan ve Çinli platformlara denetimi teslim etmeden.
Sonrasında yasa metinleri peş peşe geldi. Data Governance Act (AB 2022/868 sayılı yönetmelik) 24 Eylül 2023'ten beri uygulanıyor ve veri aracılarını, korunan kamu verilerinin yeniden kullanımını düzenliyor. Data Act (AB 2023/2854 sayılı yönetmelik) 12 Eylül 2025'ten beri uygulanıyor ve bağlantılı ürün ve hizmetlerin ürettiği veriler üzerinde kimin hak sahibi olduğunu belirliyor. EHDS yönetmeliği (AB 2025/327) 26 Mart 2025'te yürürlüğe girdi ve kendi yasasıyla kurulan ilk sektörel alanı oluşturuyor.
Son siyasi parça, 19 Kasım 2025'te kabul edilen Veri Birliği stratejisi (Data Union Strategy). Brüksel, alanları savunmadan başlayarak yeni sektörlere genişletmeyi hedefliyor ve bunun için yaklaşık 100 milyon avro ayırıyor. Aynı strateji data labs kavramını da getiriyor: şirketlerin ve araştırmacıların yapay zekâ modellerini eğitmek için sektör verilerine erişebildiği laboratuvarlar.
Ortak Avrupa veri alanları hangileri?
Komisyon'un resmi sayfası kurulmakta olan alanları sıralıyor. Beyan edilen sayı 14 sektör, ama listede 15 madde var, çünkü Green Deal ayrı bir alan olarak yer alıyor. İşte liste:
- sağlık (onkolojik görüntüler, genomik ve yoğun bakım kolları dahil);
- tarım;
- kültürel miras;
- enerji;
- finans;
- Green Deal (çevre ve iklim);
- akıllı şehirler ve topluluklar;
- diller (çeviri ve dil modeli eğitimi için veriler);
- imalat;
- medya;
- mobilite;
- kamu yönetimi;
- araştırma ve inovasyon;
- beceriler (eğitim ve istihdam);
- turizm.
Bunlara 2025'te önerilen savunma alanı eklenecek. İlerleme düzeyi çok değişken. Sağlığın kendi yasası ve bağlayıcı son tarihleri var, mobilite ve imalat zaten üretimde olan sanayi girişimlerine dayanabiliyor, diğer alanlar ise hâlâ Dijital Avrupa programının finanse ettiği pilot proje aşamasında.
Bir veri alanı pratikte nasıl çalışır
Bir veri alanı depodan çok otoyol ağına benziyor. Arabalar (veriler) sahiplerinin garajlarında duruyor ve yalnızca gerektiğinde yola çıkıyor. Paylaşılan şey yol kuralları: işaretler, gişeler, karayolları trafik kanunu. Herkes aynı levhaları kullanırsa Almanya'da tescilli bir araç plaka değiştirmeden İtalya'da dolaşabiliyor. Bir Alman şirketinin ürettiği verinin bir İtalyan şirketince okunması da aynı mantıkla işliyor.
Bu ağın dönmesi için dört bileşen gerekiyor. Data Spaces Support Centre (DSSC, Komisyon'un finanse ettiği destek merkezi) bunları referans mimarisinde tanımlıyor; bir alan kuran herkes buradan başlıyor.
Bağlayıcı (connector)
Bağlayıcı, her katılımcının alana girmek için kurduğu yazılım. Kapıdaki görevli gibi çalışıyor: talepleri alıyor, gönderenin kimliğini denetliyor, kullanım koşullarını uyguluyor ve ancak ondan sonra veriyi geçiriyor. En yaygın standart, 2016'dan beri egemen veri alışverişi standartları üzerinde çalışan International Data Spaces Association'ın (IDSA) mimarisinden doğuyor; en çok kullanılan açık kaynak sürümü Eclipse Dataspace Components adını taşıyor ve ortak bir protokol konuşuyor: Dataspace Protocol.
Katalog ve kimlik
Bir veriyi paylaşmadan önce onun var olduğunu bilmek ve sunana güvenmek gerekiyor. Katalog, mevcut verileri açıklamalarıyla (üst veri) listeliyor, verilerin kendisini barındırmıyor. Katılımcıların kimliği, web standartlarını belirleyen konsorsiyum W3C'nin standartlarına dayanan imzalı dijital kimlik bilgileriyle doğrulanıyor: bir şirket, her seferinde merkezi bir ofise gitmeden, kim olduğunu ve belirli şartları (örneğin bir sertifikayı) taşıdığını kanıtlayabiliyor.
Veriyle birlikte yolculuk eden kullanım kuralları
Basit bir dosya alışverişinden fark burada ortaya çıkıyor. Her veri, makinenin okuyabildiği bir kullanım politikası taşıyor: yalnızca araştırma için, yalnızca otuz gün, yalnızca Avrupalı şirketlerce kullanılabilir, asla yeniden satılamaz gibi. Alıcının bağlayıcısı buna uymak zorunda. Yani sözleşme, çekmecede unutulan imzalı bir PDF olmaktan çıkıp yazılımın her erişimde denetlediği koda dönüşüyor.
Kuralları kim tutuyor
Her alanın bir yönetişim otoritesi var: iç yönetmeliği (rulebook) yazan, yeni üyeleri kabul eden ve uyuşmazlıkları çözen bir konsorsiyum, kamu kurumu ya da sektör birliği. Avrupa düzeyinde koordinasyonu, Data Governance Act'in kurduğu Avrupa Veri İnovasyon Kurulu (EDIB, European Data Innovation Board) yürütüyor. Her şeyi kendi içinde kurmak istemeyen idareler ve küçük şirketler için Komisyon, bağlayıcıyı, kataloğu ve kimlik yönetimini tek pakette birleştiren açık kaynaklı bir ara yazılım olan Simpl'i finanse ediyor.
Gaia-X, Catena-X ve altyapıyı kimin kurduğu
Türkçe teknoloji basınında Gaia-X sık sık Avrupa veri alanının kendisiymiş gibi anılıyor, oysa bu başka bir şey. Gaia-X, merkezi Brüksel'de bulunan, kâr amacı gütmeyen uluslararası bir dernek; 2019'da duyurulan Fransız-Alman girişiminden doğdu ve 2021'de resmen kuruldu. Şirketleri, araştırma kurumlarını ve bulut sağlayıcılarını bir araya getiriyor, uygunluk kuralları ile sertifikasyon hizmetleri yazıyor: aslında bir sağlayıcının ya da düğümün Avrupa ölçütlerine göre ne zaman güvenilir sayılacağını belirliyor. Veri alanları onun spesifikasyonlarını kullanabilir, ama kullanmak zorunda değil.
Sanayi alanındaki en ileri örnek Catena-X: üreticileri, birinci kademe tedarikçileri ve zincirin küçük atölyelerini birbirine bağlayan Alman otomotiv ağı. IDSA bağlayıcılarını kullanıyor, Gaia-X ilkelerini izliyor ve çok somut işlere yarıyor: parça izlenebilirliği, bir parçanın zincir boyunca karbon ayak izinin hesabı, Avrupa pil yönetmeliğinin istediği pil pasaportu. Federe modelin doğrudan rakipler arasında bile ayakta kaldığını gösteriyor, yeter ki herkes kendi verisinin ötekilerin eline geçmediğini bilsin.
Data Governance Act, Data Act ve EHDS, farklar
Üç yönetmelik yalnızca kısmen örtüşüyor. Birincisi güveni kuruyor (kim aracılık yapabilir), ikincisi veri üzerindeki hakları belirliyor, üçüncüsü her şeyi en hassas sektöre uyguluyor. Tablo her birinin ne yaptığını özetliyor.
| Yönetmelik | Neyi düzenliyor | Ne zamandan beri uygulanıyor |
|---|---|---|
| Data Governance Act (AB 2022/868) | Tarafsız veri aracıları, veri özgecilliği, korunan kamu verilerinin yeniden kullanımı | 24 Eylül 2023 |
| Data Act (AB 2023/2854) | Kullanıcıların bağlantılı ürün verilerine hakkı, haksız sözleşme şartları, bulut sağlayıcı değiştirme | 12 Eylül 2025 (tasarımdan erişim 12 Eylül 2026'dan itibaren) |
| EHDS (AB 2025/327) | Hastaların kendi sağlık verilerine erişimi, sınır ötesi alışveriş, araştırma için yeniden kullanım | 26 Mart 2025'ten beri yürürlükte, yükümlülükler 2027'den 2035'e kademeli |
Data Governance Act yeni bir figür getirdi: veri aracısı. Veri sunanla veri arayanı buluşturan, yasa gereği bu verileri kendisi için kullanamayan bir kuruluş. Ayrıca veri özgeciliğini de getirdi: vatandaşların ve şirketlerin, kayıtlı kuruluşlar aracılığıyla, tıbbi araştırma gibi genel yarar amaçları için verilerini ücretsiz bağışlayabilmesi.
Data Act ise Avrupa pazarında bağlantılı bir nesne satan herkesi ilgilendiriyor: otomobil, akıllı çamaşır makinesi, endüstriyel makine. Kullanıcı, nesnenin ürettiği verilere hak sahibi ve bunların üçüncü kişilere, örneğin markanın yetkili servisi yerine bağımsız bir atölyeye aktarılmasını isteyebiliyor. Aynı yönetmelik bulut sağlayıcılarını bir rakibe geçişi kolaylaştırmaya zorluyor ve veri çıkış ücretlerinin (egress fees) 12 Ocak 2027'den itibaren sıfırlanmasını öngörüyor.
Avrupa Sağlık Veri Alanı (EHDS) ve son tarihler
Avrupa Sağlık Veri Alanı, kendi yasası olan ilk sektörel alan ve Komisyon onu tam da böyle sunuyor. İki ayrı yüzü var. Birincil kullanım tedaviyle ilgili: hasta kendi sağlık verilerine erişebiliyor ve bunları Birlik'in başka bir ülkesindeki hekime okutabiliyor. İkincil kullanım, aynı verilerin anonim ya da takma adlandırılmış hâliyle araştırma, inovasyon ve sağlık politikaları için yeniden kullanılması.
Takvim uzun ve akılda tutmaya değer:
- Mart 2027, Komisyon'un uygulama tasarruflarının, yani ayrıntılı teknik kuralların son tarihi;
- Mart 2029, tüm üye devletler arasında sentetik sağlık profilinin (patient summary) ve elektronik reçetelerin alışverişi; veri kategorilerinin çoğu için ikincil kullanım kurallarının başlaması;
- Mart 2031, tanısal görüntülerin, laboratuvar sonuçlarının ve taburcu mektuplarının alışverişi; ikincil kullanımın genetik verilere genişletilmesi;
- Mart 2035, üçüncü ülkeler ve uluslararası kuruluşlar ikincil kullanım altyapısı HealthData@EU'ya katılmak için başvurabiliyor.
İkincil kullanım için yönetmelik, her üye devlette bir ya da birkaç tane olmak üzere sağlık verisi erişim kuruluşları (Health Data Access Bodies) oluşturuyor. Verileri incelemek isteyen bir üniversite ya da ilaç şirketi izin istemek, amacını belirtmek ve güvenli bir işleme ortamında çalışmak zorunda; kişisel verileri bu ortamdan indiremiyor. Pazarlama ve kişiler aleyhine kararlar, örneğin sigorta priminin artırılması, yasak. Hastaların yeniden kimliklendirilmesi, teknik olarak mümkün olsa bile yasak.
Avrupa veri koruma kurumlarının bilimsel araştırmaya ilişkin, GDPR'nin araştırma kurallarını nasıl yeniden yazdığını anlattığımız yazıda incelediğimiz rehberi tam da burada kesişiyor: EHDS, GDPR'nin (genel veri koruma tüzüğü) yerini almıyor, ona ekleniyor.
Şirketler ve KOBİ'ler için ne değişiyor
Bir şirket için ilk somut etki Data Act'ten geliyor. 12 Eylül 2026'dan itibaren piyasaya sürülen bağlantılı ürünler, verilerin kullanıcıya makinece okunabilir biçimde ve teknik olarak mümkün olan yerde doğrudan cihazdan erişilebilir olacak şekilde tasarlanmak zorunda. Makine, beyaz eşya ya da araç üretip sistemlerini henüz gözden geçirmeyen firmalar şimdiden geç kaldı. Yükümlülük yalnızca o tarihten sonra satışa sunulan ürünler için geçerli, piyasada hâlihazırda bulunanlar için değil.
Sağlık dışında veri alanlarına katılım ise gönüllü. Pratikte tedarik zincirinde çalışanlara yarıyor, çünkü otomobil üreticileri gibi büyük müşteriler tedarikçilerden izlenebilirlik ve emisyon verisi alışverişi için kendi ağlarına bağlanmalarını istiyor. Bir Alman gruba bileşen satan bir KOBİ, adını hiç duymadığı bir Catena-X bağlayıcısını kurmak zorunda kalabilir. Yazılım çoğu zaman açık kaynak; bütçeyi asıl yükleyen, verileri temizleyip tanımlamak için harcanan zaman.
Müşterilerin kişisel verilerini işleyenler anonimleştirme kurallarıyla yine de yüzleşecek: bunu müşteri verilerinin GDPR'ye göre nasıl anonimleştirileceğini anlatan rehberde ele aldık. Paylaşılan verileri barındıracak bir bulut sağlayıcısı seçenler ise CADA'nın AB ihaleleri için öngördüğü dört bulut egemenliği düzeyini okusa iyi eder, çünkü Brüksel'de veri egemenliği oradan da geçiyor.
Türkiye'deki vatandaşlar ve şirketler için ne değişiyor
Türkiye Avrupa Birliği üyesi değil, dolayısıyla EHDS Türkiye'de yaşayanlara uygulanmıyor. Ülkenin kendi kişisel sağlık kaydı var: e-Nabız. Hekim ziyaretleri, tahliller ve reçeteler orada toplanıyor ve kişisel verilerin korunması alanındaki çerçeve Kişisel Verilerin Korunması Kanunu (KVKK) ile çiziliyor. Avrupa'daki gelişme yine de dolaylı olarak izlemeye değer: bir gün Türkiye ile AB arasında sağlık verisi alışverişi gündeme gelirse, EHDS'nin teknik kuralları referans noktası olacak.
Asıl doğrudan etki şirketlere dokunuyor. Data Act, Türk şirketleri için de geçerli; üstelik bağlantılı ürünleri (otomobil, beyaz eşya, endüstriyel makine) AB pazarına ihraç eden her üretici için. Kriter üreticinin merkezi değil, ürünün piyasaya sürüldüğü ve kullanıldığı yer. Yani 12 Eylül 2026'dan sonra AB'de satılan her ürünün verisini Avrupalı kullanıcıya açması gerekiyor; bu kullanıcı verileri bağımsız bir servise de aktarabiliyor. Avrupa'ya ihracat yapan KOBİ'ler ve tedarikçiler için bu bir uyum maliyeti ve aynı zamanda Avrupa müşterisine karşı bir güven argümanı.
Veri sahibinin kontrolü ilkesi başka alanlarda da karşımıza çıkıyor. Dijital cüzdan yaklaşımı bunun bir örneği: İtalya'da belgeler IT Wallet ve IO uygulaması üzerinden dolaşıyor, veri kişide kalıyor ve kime gösterileceğine kişi karar veriyor. Veri alanlarının arkasındaki mantık da aynı.
Digital Omnibus her şeyi yeniden mi tartışmaya açıyor?
Kısmen evet. Komisyon, Veri Birliği stratejisiyle aynı gün olan 19 Kasım 2025'te GDPR'yi, çerezleri ve AI Act'i ilgilendiren bir sadeleştirme paketi olan Digital Omnibus'u (COM(2025) 837) önerdi; bunu Digital Omnibus ile neyin değiştiğini anlattığımız yazıda açıklamıştık. Veri tarafında en net öneri, Data Governance Act'in yürürlükten kaldırılması: kuralları Data Act'e taşınacak ve veri aracıları için zorunlu rejim gönüllü bir çerçeveye dönüşecek.
Öneri onaydan hâlâ uzak. Avrupa Parlamentosu'nun bilgi sayfasına göre, Konsey'in kendi görüşme yetkisi için 26 Haziran 2026'da planlanan oylama anlaşma sağlanamadığı için iptal edildi; parlamento komisyonuna 15 Temmuz'a kadar 1.750'den fazla değişiklik önergesi ulaştı. EDRi gibi dijital haklar kuruluşları, birleştirmenin korumayı sadeleştirmek yerine zayıflattığını savunuyor.
Bugün ne yapacağına karar vermesi gerekenler için cevap basit: yürürlükteki kurallar yürürlükte kalıyor. Data Act uygulanıyor, EHDS'nin kendi son tarihleri var, Data Governance Act de yürürlükten kalkana dek geçerli. Harekete geçmek için Omnibus'u beklemek, Avrupa siyasetinin takvimine yapılan bir bahis ve bu bahis nadiren kazandırıyor.
Key Takeaways
- Hiç kimsenin verisini bir Avrupa arşivine teslim etmesi gerekmiyor: veri alanı izinleri ve kuralları takas ediyor, veriler üreten kişinin sistemlerinde kalıyor.
- Avrupa'da bağlantılı nesne satanın önünde zaten işleyen bir yükümlülük var. 12 Eylül 2026'dan itibaren yeni ürünler verilerini kullanıcıya açmak zorunda ve kullanıcı bunları üreticinin rakibine aktarabiliyor.
- Sağlık, yasal son tarihleri olan tek alan. 2029'da sentetik profil ve elektronik reçeteler tüm üye devletler arasında dolaşacak. Türkiye'deki şirketler için asıl muhatap Data Act, sağlık tarafı ise AB'de yaşayanları ilgilendiriyor.
- Bir KOBİ için gerçek maliyet veri kalitesinde. Bağlayıcılar çoğu zaman açık kaynak, ama verileri tanımlamak ve temizlemek haftalarca iş gerektiriyor.
- Digital Omnibus, Data Governance Act'i yürürlükten kaldırabilir, ama Konsey yetkisi olmadan ve Parlamento'da 1.750'den fazla önergeyle mevcut kurallar yıllarca referans olmaya devam edecek.