
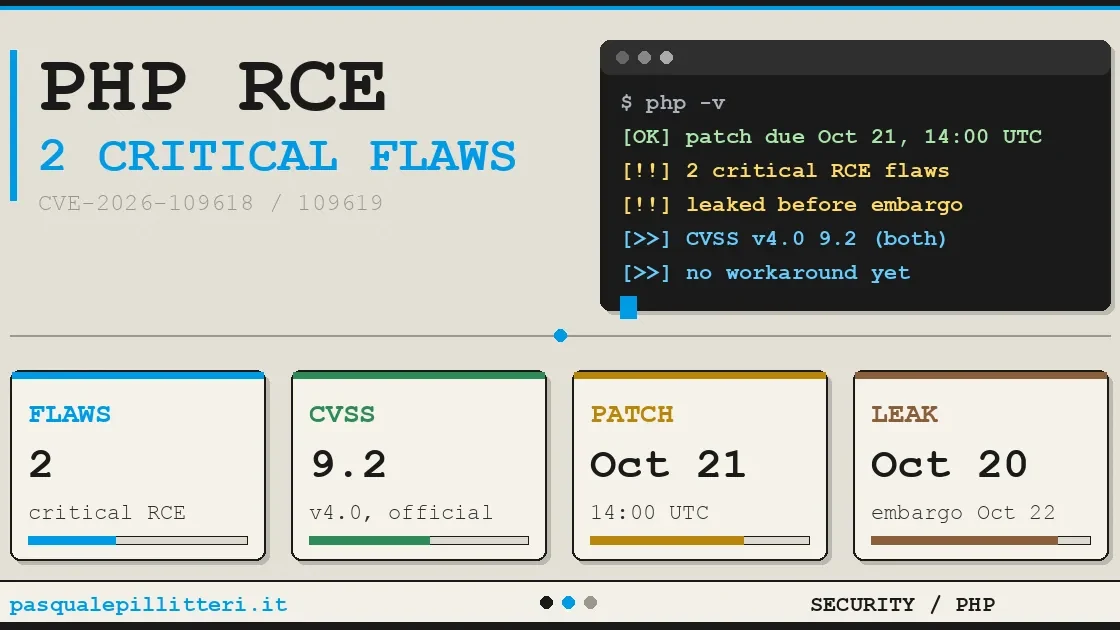
PHP güvenlik ekibi, CVSS v4.0 ölçeğinde 10 üzerinden 9.2 puan alan iki kritik güvenlik açığını kapatacak sürümü 21 Ekim 2026 Çarşamba günü saat 14:00 UTC’ye (Türkiye’de 17:00) planladı. Güvenlik raporlarında PHP2Shell adıyla dolaşıyorlar ve resmi olmayan çözümlemelere göre multipart yüklemeler (tarayıcının dosya ve form gönderirken kullandığı biçim) üzerinden geçiyor.
Neler yaşandı?
The PHP Foundation detailed the two critical vulnerabilities—CVE-2026-109618 and CVE-2026-109619—which impact “all PHP installations serving web requests” going back to PHP version 5, released in July 2004. However, only PHP 8.2 and newer are still supported and will receive patches, according to the alert.
Öte yandan, ım, von vielen Software-Produkten genutzten, PHP-Interpreter sind zwei kritische Schwachstellen CVE-2026-109618 und CVE-2026-109619 öffentlich geworden. İnternetin altyapısında kullanılan yazılımlarda ortaya çıkan güvenlik açıkları tek bir web sitesinin çok ötesinde sonuçlar doğurabiliyor. PHP güvenlik ekibi tarafından yapılan açıklamaya göre, CVE-2026-109618 ve CVE-2026-109619 kimlikleriyle takip edilen iki kritik güvenlik açığı tespit edildi.
2026-109618 ve CVE-2026-109619 olarak anılan açıklar, uzaktan kod çalıştırma (RCE) olarak tanımlandı ve bir gün sonra sona erecek olan ambargodan önce sızdı. Die PHP-Maintainer haben zum 20. Oktober 2026 angekündigt, am heutigen 21. Oktober 2026 Details und Patches zu veröffentlichen. Başta milyonlarca internet sitesinin kullandığı teknolojileri etkileyen açıklar, saldırganlara sunuculara erişim imkanı tanıması halinde geniş çaplı bir güvenlik sorununa dönüşebiliyor.
The PHP Foundation noted, though, that some PHP distributions and third-party vendors still produce legacy fixes. Cloudflare ilk saldırıları bildirdi. Es sind aber wohl bereits Informationen geleakt worden.
Bu kez internetin en yaygın programlama dillerinden PHP için kritik bir güvenlik alarmı verilmiş durumda. The caveat is significant, because ubiquitous and foundational web layers like PHP can persist forgotten and un-updated in historic internet infrastructure. Sunucunun IP adresi biliniyorsa Cloudflare kuralları yetmez.
Kaç saldırı olduğu ve kuralların hangi vektörleri kapsadığı bilinmiyor; Cloudflare de ele geçirilmiş sitelerden değil, «ortaya çıkan» saldırılardan söz ediyor.
Daha aşağıda anılan watchTowr SSS’sinin tablosu ise farklı, çünkü 20 Ekim akşamı herhangi bir istismar gözlemlenmediğini belirtiyordu. PHP geliştirme ekibi, iki ciddi güvenlik açığı için acil güncelleme hazırlıyor.
“There are no complete mitigations, updating is the only safe choice,” the PHP Foundation wrote in its advisories.
Sansec, kuralların yalnızca kaynak sunucusu Cloudflare üzerinden gelmeyen bağlantıları reddeden siteleri koruduğunu belirtiyor, çünkü gerçek IP’yi bilen biri filtreyi atlayarak doğrudan sunucuya saldırabilir. Hier im Diskussionsbereich hat bereits jemand die Information hinterlassen, dass PHP ab Version 5.x von zwei 0-Day-Schwachstellen CVE-2026-109618 und CVE-2026-109619 betroffen sei. Önerilen önlem, HTTP ve HTTPS erişimine yalnızca Cloudflare’in IP aralıklarından izin vermek; web sunucusuna göre yapılandırmalar php2shell’e karşı Nginx ve Apache kuralları rehberinde bulunuyor.
Hollanda’da birçok site önlem olarak kapatıldı. Güvenlik araştırmacıları, açıkların uzaktan kod yürütülmesine imkan tanıyabileceğini belirtirken sistem yöneticilerine yamalar yayımlanmadan önce hazırlıklarını tamamlamaları çağrısı yapılıyor. Security experts warn of the potential dire consequences of overlooking unpatched systems.
Belediye, il ve su kurulu meclislerinin kararlarını ve oturum takvimlerini barındıran portalların sağlayıcısı NotuBiz (Hollanda basınına göre yüzün üzerinde kurum), portallarını çevrimdışı bıraktı. 2026-109619 ist eine kritische Remote Code Execution (RCE)-Schwachstelle in der PHP-Core-Software, die gemeinsam mit CVE-2026-109618 auftritt.
Welingelichte Kringen’e göre (liste eksiktir, Hollanda saatiyle 12:30 itibariyle) Amsterdam, Den Bosch, Breda, Tilburg, Helmond, Waalwijk ve Best meclis bilgilerine, Fryslân ilinin ve Wetterskip Fryslân su idaresinin bilgilerine artık ulaşılamıyor; ANP ajansı da bazı sistemlerini tedbir kararı amacıyla kapattı. Hizmetlerin ne zaman tekrar açılacağı açıklanmadı.
Açıklamada öne çıkan ifadeler
“This is not a drill,” says Lukasz Olejnik, an independent security consultant and visiting senior research fellow at King’s College London.
PHP, sunucuda çalışan ve web’in büyük bölümünün sayfalarını üreten dil. CVSS v4.0 değerlendirme sistemine göre 10 üzerinden 9,2 puan alan zafiyetlerin, saldırganların hedef sunucularda uzaktan kod çalıştırmasına (RCE) imkan tanıyabileceği belirtiliyor. Beide sind mit einem CVSS-v4.0-Score von 9,2 bewertet und werden als php2shell bezeichnet.

WordPress, Drupal, Magento ve WooCommerce’in hepsi onun üzerinde duruyor. RCE (remote code execution) açığı, saldırganın sunucuya kendi komutlarını çalıştırtmasına, yani ağın dışında kalarak sunucunun kontrolünü ele geçirmesine izin veriyor. Since its development in the 1990s, PHP has evolved into an essential scripting language for web development and is used across vast swaths of the internet in websites and software.
PHP Foundation dilin gelişimini finanse eden kuruluş, güvenlik şirketi watchTowr ise sızıntının gerçek olduğunu ilk doğrulayan taraf oldu. Updates sollen heute (21.10.2026 gegen 16:00 Uhr deutscher Zeit) kommen, wobei die PHP-Versionen ab 8.2/8.3 zwar noch im Support sind (only security fixes) aber nur die PHP Versionen 8.4/8.5 vollen Support erhalten.
Duyuru 20 Ekim Salı günü php.announce listesinde yayımlandı ve “The PHP security team” imzasını taşıyor.
Edinilen bilgilere göre, everything from publishing systems like WordPress and Drupal to e-commerce platforms like Adobe’s Magento are built on PHP. Metin, ikisi de 9.2 puanlı iki kritik açığı kapatacak bir güvenlik sürümünden söz ediyor, sürüm 21 Ekim’de 14:00 UTC’ye programlı, kullanıcılardan ise güncellemeye hazırlanmaları isteniyor. Probleme bekommen Systeme, die noch mit der PHP-Version 8.1 oder niedriger laufen.
Ekip yine de ayrıntılar kamuya açılırsa ya da aktif istismar belirtisi görülürse tarihi öne çekme hakkını saklı tutuyor. Her iki açık da CVSS v4.0 güvenlik değerlendirme sisteminde 10 üzerinden 9,2 puan aldı. Bu arada kamu kurumları ve üniversiteler sitelerini kapattı, ayrıntılar için yamadan önce Hollanda, Finlandiya ve Avusturya’da kapatılan siteler yazımıza bakın.
It addresses two critical vulnerabilities, both rated CVSS v4.0 9.2. Güvenlik şirketi watchTowr açıkların varlığını doğrularken, zafiyetlerin PHP’nin 5, 6, 7 ve 8 sürümlerini etkileyebileceği öne sürülüyor. PHP ekibi, açıkların ayrıntılarının kamuoyuna sızması veya aktif saldırılarda kullanıldıklarına yönelik kanıtların ortaya çıkması halinde yamaları planlanan tarihten önce yayımlayabileceğini ifade etti.
Teknik detayların ve istismar araçlarına dair iddiaların planlanan resmi duyuru tarihinden önce sızması endişeleri artırdı.
“We reserve the right to release earlier should details of either vulnerability become public, or should evidence of active exploitation appear in the wild,” the security warning on the PHP site said ahead of Wednesday’s release.




Yorumlar (0)