Wrench attack (İngiliz anahtarı saldırısı), kripto para sahiplerine yönelik fiziksel bir saldırıdır: bir kaçırma, eve baskın ya da tehdit, kurbanı bir cüzdanın kilidini açmaya veya fonları aktarmaya zorlamak için kullanılır. Adı, 2009'da yayımlanan ve beş dolarlık bir İngiliz anahtarını anlatan bir çizgi romandan geliyor; 2026'da kayda geçen vakalar geçen yıla göre artıyor.
Olguyu ölçenler çoğunlukla blokzincirleri, yani kripto paraların üzerinden dolaştığı kamuya açık kayıt defterlerini analiz eden şirketler. Chainalysis ve TRM Labs soruşturmacılara, bankalara ve kripto borsalarına analiz araçları satıyor; CertiK ise kripto projeleri için denetim yapan bir güvenlik şirketi. Bunlara Londra'daki Metropolitan Police, Fransa'nın organize suçlarla mücadele ulusal savcılığı (PNACO) ve ABD Adalet Bakanlığı da ekleniyor.
Beş dakikanız varsa kısaca
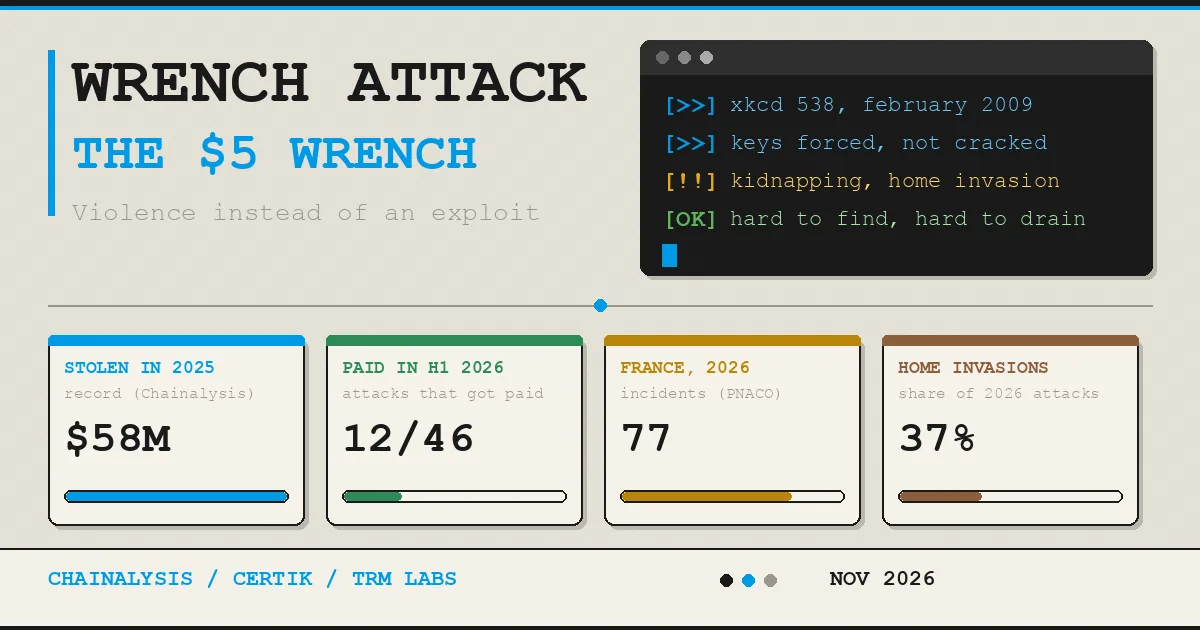
- Saldırgan cüzdanı kırmaz, sahibini kilidi açmaya zorlar; bu yüzden hiçbir cihaz tek başına korumaya yetmez. Chainalysis'e göre 2025'te şiddet yoluyla çalınan değer 58 milyon dolarla rekora ulaştı.
- Aynı yıl için kaynaklar yaklaşık 70 ile 170 arasında olay sayıyor, çünkü her biri farklı bir şeyi ölçüyor. Hepsi gerçeğin altında saydığını söylüyor, dolayısıyla her toplam bir alt sınır olarak okunmalı.
- Saldırılar giderek daha az kazandırıyor. 2026'nın ilk yarısında 46 girişimin yalnızca 12'sinde kurbana ödeme yaptırabildiler, 2024'te bu 48'de 32'ydi. Fransız çeteler daha az hazırlıkla daha fazla kişiye saldırıyor.
- Ünlü olmak gerekmiyor. Fransız savcılık, kripto sahibi olduğundan şüphelenilen tanınmayan kurbanları da bildiriyor; Fransa'da olayların %40'ından fazlası bir aile üyesini hedef alıyor.
- Savunmanın özü, bulunması zor ve zorlamanın işe yaramadığı biri olmak. Az sayıda kamuya açık bilgi, tek kişinin birkaç dakikada taşıyamayacağı fonlar, hazırlıklı bir ev ve aile.
Adın kökeni
Terim, 2 Şubat 2009'da yayımlanan çevrimiçi çizgi roman xkcd'nin 538 numaralı sayısından geliyor. İlk karede suçlular, RSA ile 4096 bit şifrelenmiş bir dizüstü bilgisayarı kırmak için bir milyon dolarlık bir bilgisayar kümesi hayal ediyor (RSA, kaba kuvvetle kırılamaz kabul edilen bir şifreleme algoritması). İkinci karede ise sahibini uyuşturup parolayı teslim edene kadar beş dolarlık bir İngiliz anahtarıyla vurmanın yettiği fark ediliyor.
Bugün bu sözcük belirli bir suçu anlatıyor. Londra'daki Metropolitan Police ile TRM Labs, 30 Temmuz 2026 tarihli ortak çalışmalarında işlevsel bir tanım belirledi ve buna göre wrench attack, kurbanın kripto sahibi olduğu bilindiği için seçildiği, önceden tasarlanmış ve hedefli bir suçtur. Dijital cüzdanın tesadüfen ortaya çıktığı yağma kapsam dışında kalıyor.
Polis kayıtlarında olay ise başka bir etiketin altına giriyor (kişiyi hürriyetinden yoksun kılma, nitelikli hırsızlık, yağma) ve kripto saiki çoğu zaman yer almıyor. Olgunun doğru sayılamamasının nedenlerinden biri de bu.
Kripto paralar bu saldırıları neden çekiyor
Bir havale durdurulabilir, banka hesabının da bir güvenlik prosedürü ve bir gişesi vardır. Kriptosunu self-custody ile (yani aracı olmadan, kendi elinde) saklayan kişi ise kilidi açık bir telefonla her şeyi taşıyabilir. Chainalysis bunu 6 Ağustos 2026 tarihli raporunda açıkça ortaya koyuyor. Geleneksel serveti koruyan fiziksel güvenceler, örneğin kasa dairesi ve zırhlı araç, fonlarını bir cihazda tutanlar için kendiliğinden geçerli olmuyor.
TRM Labs nedenleri saldırganın gözünden sıralıyor. Değer yüksek ve taşınabilir (tek bir kurtarma ifadesi yedi haneli bir tutara denk gelebilir), aktarım anlık ve geri alınamaz, chargeback (kredi kartının tanıdığı iade hakkı) yok ve para dakikalar içinde ülke ve blokzincir değiştiriyor. Üstelik zorlama anında hayır diyebilecek hiçbir aracı bulunmuyor.
While most crypto crime unfolds online, physical violence against holders is accelerating. With $30M already stolen in 2026, "wrench attacks" and home invasions are on pace for a record year, with France emerging as the primary global hotspot. Read our new research for a breakdown of these physical threats and how the stolen funds are laundered on-chain.
— Chainalysis (@chainalysis) August 6, 2026
Gönderi X'ten yüklenir ve X çerez yerleştirebilir. Gizlilik Politikası
Wrench attack nasıl işliyor
Neredeyse hiçbir zaman rastlantı değil. Chainalysis, incelenen olayların çoğunun önceden planlandığını ve kurbanların ortaya çıkmış bilgiler sayesinde seçildiğini belirtiyor. TRM ile Londra polisi, başkentteki vakaları inceleyerek bir kişinin bir çetenin radarına girmesinin dört yolunu belirledi.
- Gönüllü ifşa, yani kendi kriptolarına dair paylaşımlar, çevrimiçi sergilenen alım satım işlemleri, fenomen profilleri ya da sektörde bir faaliyetle görünür bir bağlantı. Kanalın belirlendiği vakaların %47'sinde bu yol belirleyici oluyor.
- Topluluk kaynaklı ifşa, yani birçok sahibi aynı yerde buluşturan etkinlikler, forumlar ve mesajlaşma grupları.
- İstemsiz ifşa, yani bir veri ihlali, bir SIM değişimi ya da çalınan bir cihaz.
- İlişki yoluyla ifşa, yani bir aile üyesinin ya da çalışma arkadaşının hedef alınması.
Üçüncü maddede emsaller belgelenmiş durumda. Temmuz 2020'de Ledger'in yaşadığı veri ihlali, fiziksel adreslerin de bulunduğu 272.000 müşteri kaydını riske attı; TRM'ye göre bu arşiv sonraki birçok olayda öncül bir etken. Aynı türden, ama daha küçük ölçekli ShipMonk tedarikçisinden kaynaklanan Trezor veri ihlali 13.689 müşterinin adını, adresini, telefonunu ve e-postasını açığa çıkardı; sahte bir talebe teslim edilen Revolut müşteri verileri haberimizde ise adı, adresi ve bitcoin geçmişi üçüncü kişilerin eline geçenlerin karşı karşıya olduğu riske zaten işaret etmiştik.
Asıl şiddet neredeyse her zaman kiralık adamlara bırakılıyor. Chainalysis'e göre teknik, saldırı anında amatörce ama iki uçta, yani kurbanın seçiminde ve fonların aklanmasında profesyonel; kullan-at ekipler çoğunlukla mesajlaşma uygulamalarından devşiriliyor. Fransız savcılık ise katılımcıların birbirini tanımadığı, bölmelere ayrılmış ağları tarif ediyor. OCCRP'ye (organize suçları araştıran gazetecilik konsorsiyumu) yaptığı açıklamada “uygulayıcılar yalnızca tek bir operasyon için devşirilebilir” diyen savcılık, bunun azmettiricilere ulaşmayı zorlaştırdığını belirtti.
Sonra işin para tarafı var. Chainalysis, saldırganları çaldıkları fonları nereye gönderdiklerine göre üç düzeye ayırıyor. En deneyimsizler fonları hemen merkezi borsalara taşıyor ve orada hesaplar dondurulabiliyor; biraz daha becerikli olanlar köprü (bridge) hizmetleri ve merkeziyetsiz borsalar üzerinden geçiyor; organize suça en çok gömülmüş olanlar parayı aklama hizmetlerine yönlendiriyor. Kriptonun iz bırakmadığı fikri yanlış; bunu Chainalysis'in Binance'ten çalınan fonların aklanmasına dair analizi gösteriyor. Soruşturma kurumları bunu iyi biliyor, nitekim İtalyan vergi idaresi Agenzia delle Entrate, cüzdanları izlemek için Chainalysis Reactor lisanslarını yeniledi.
Dünyada kaç vaka var
Tek bir sayım yok, çünkü her seri bir olayın ne olduğuna dair farklı bir tanıma dayanıyor. Bir yıla ait rakamlar farklı kaynaklardan alındığında toplanamaz ve üst üste bindirilemez.
| Kaynak | Dönem | Olay sayısı | Değer |
|---|---|---|---|
| Chainalysis, 6 Ağustos 2026 tarihli rapor | 2025 | 95 girişim, 47'si ödemeyle sonuçlandı | 58 milyon dolar çalındı; girişimlerle birlikte 180 |
| Chainalysis, aynı rapor | Ocak-Haziran 2026 | 46 girişim, 12'si ödemeyle sonuçlandı | 30 milyon doların üzerinde çalındı; girişimlerle birlikte 107 |
| CertiK, 2 Şubat 2026 tarihli rapor | 2025 | 72 doğrulanmış (2024'e göre %75 artış) | 40,9 milyon dolarlık doğrulanmış kayıp |
| CertiK, 23 Temmuz 2026 tarihli rapor | Ocak-Haziran 2026 | 52 doğrulanmış (%33,3 artış) | kayıplar ile fidye talepleri toplamı 124,1 milyon dolar |
| TRM Labs, Londra polisiyle yapılan çalışmada anılan açık araştırma | 2023, 2024, 2025 | 18, 24, yaklaşık 70 | belirtilmemiş |
| Jameson Lopp'un açık listesi | 2025, 2026 | 170 ve 147 kayıt (2014'ten bu yana 802) | belirtilmemiş |
| Fransız savcılığı PNACO, OCCRP üzerinden | 2024, 2025, 2026 (9 Ekim itibarıyla) | yaklaşık 20, 67, 77 (yalnızca Fransa) | belirtilmemiş |
| Londra polisi ve TRM Labs | Mart-Aralık 2024 | 17 suç (yalnızca Londra) | suç başına yaklaşık 660.000 sterlin |
2025 için bu yüzden yaklaşık 70 ile 170 arasında bir olay sayısı çıkıyor, arada CertiK'in 72 ve Chainalysis'in 95 olayı yer alıyor. Chainalysis şiddetle yapılan fidye girişimlerini (başarısız olan ya da engellenenler dahil), CertiK yalnızca kamuya açık kaynaklarca doğrulanan olayları, Lopp'un listesi ise swatting dahil bitcoin sahiplerine yönelik her fiziksel saldırıyı sayıyor (swatting, polise yapılan ve kurbanın evine silahlı bir ekip gönderen sahte ihbar). Paranın niteliği de değişiyor. CertiK'in 2026'nın ilk yarısı için açıkladığı 124,1 milyon dolar, raporun ifadesiyle kayda geçen bir maruziyet tutarı; kayıpları, fidye taleplerini ve sonradan dondurulan fonları bir araya getiriyor, ele geçirilen ganimeti değil.
Yine de yön tüm serilerde aynı. Chainalysis, ikinci yarıda tempo korunursa 2026'nın 2025'teki 58 milyon doları aşacağını tahmin ediyor; ilk yarıda kayda geçen vaka sayısı 46, 2025'in aynı noktasındaki 40'a karşılık.
Bilinmesi gereken sınırlamalar
- Hiçbir seri eksiksiz değil. Chainalysis, CertiK ve Londra polisi gerçeğin altında saydıklarını söylüyor, çünkü birçok kurban yeniden hedef olma korkusuyla, utançtan ya da servetinin denetlenmesinden çekindiği için şikâyet etmiyor; bu yüzden her toplam bilinen bir alt sınır ve olgunun ölçüsü değil.
- Seriler birbiriyle karşılaştırılamıyor. 2025 için neyin sayıldığına (girişimler, doğrulanmış vakalar, her saldırı) göre olay sayısı yaklaşık 70 ile 170 arasında değişiyor; CertiK'in 40,9 milyon dolardan 124,1 milyon dolara sıçraması da doğrulanmış kayıpları, istenen fidyeleri de kapsayan bir maruziyet tutarıyla karşılaştırıyor.
- Fransa'nın resmi verileri de dikkatle okunmalı. OCCRP'nin andığı savcılık 2025 için 67 olay bildiriyor, bazı haberler ise 2025'in tamamı için 45 kaçırma ve zorla para alma olayından söz ediyor; çünkü sayılan şey (saldırılar, kaçırmalar, girişimler) değişiyor.
- Fransa'daki artışın nedeni bir hipotez olarak kalıyor. Chainalysis bunu Paris'teki vergi idaresinden dosya sızıntısına bağlıyor ve bu dosyaları sattığı öne sürülen bir memura dair Protos'un (kripto odaklı yayın) haberine atıfta bulunuyor. Kurumun kendisi bunu en olası ihtimal olarak sunuyor, yani saldırılarla bağlantı raporda kanıtlanmış değil.
Kaynaklar: TRM Labs ve Londra Metropolitan Polisi, CertiK, Chainalysis, Jameson Lopp'un listesi.
2026'nın rakamları
Olaylar çoğaldıkça kazanç azalıyor. Chainalysis'in hesabına göre 2026'nın ilk yarısında girişimlerin yalnızca %26'sı (46 girişimin 12'si) kurbana ödeme yaptırdı; bu oran 2025'te %49 (95 girişimin 47'si), 2024'te %67 oldu (48 girişimin 32'si). Şirket düşüşü Fransız dalgasına bağlıyor; önceki yıllarda masa başında kurgulanan saldırılara kıyasla daha çok, daha az hedefli ve daha sık başarısız olan saldırılar bunlar.
Saldırının biçimi de değişiyor. Chainalysis'e göre eve baskınlar 2025'te olayların %14'ünü oluştururken 2026'da %37'ye çıkıyor, kaçırmalar ise %52'de kalıyor. CertiK aynı hareketi kendi sayılarıyla görüyor ve baskınlar 2025 ile 2026'nın ilk yarıları arasında birden yirmiye çıkıyor. Yüzdeler arasındaki fark etiketten kaynaklanıyor. Chainalysis olayları baskın sonuca göre sınıflandırıyor (kurban götürüldüyse kaçırma sayılıyor), diğer takipçiler ise içeri nasıl girildiğine bakıyor ve bu ölçütle en sık görülen kategori baskınlar olurdu.
Bir de hedef var. 2021'de kurbanların neredeyse tamamı doğrudan sahiplerdi; 2026'nın ilk aylarında olayların %25-30'u bir aile üyesini ya da tanıdığı hedef alıyor ve Fransa'da bu pay %40'ı aşıyor. Kurbanlar neredeyse her zaman yerel sakinler (Fransa'da %93, Brezilya'da %82, Amerika Birleşik Devletleri'nde %77) ve Chainalysis'e göre bu ayrıntı keşif çalışmasına işaret ediyor.
Fransa, Birleşik Krallık, Amerika Birleşik Devletleri
Fransa
Fransa her ülkeden daha ağır basıyor. Chainalysis raporunda 2025'te 19, 2026 ortasında ise şimdiden 30 kamuya açık olay sayıyor ve tempo ayda 1,9'dan yaklaşık 4,6'ya çıkıyor; ulusal savcılık 2026 için (9 Ekim itibarıyla) 77, 2025 için 67 ve 2024 için yaklaşık 20 olay bildiriyor. Paris çevresinden başlayan saldırılar Strazburg, Marsilya, Grenoble, Toulouse, Nantes'a ve hiç vaka görmemiş belediyelere yayıldı.
Yargısal yanıt, Fransa'nın organize suçlara ilişkin uzman yargı birimi JUNALCO'ya bırakılmış durumda. Chainalysis'in aktardığına göre 2026 ortasında yaklaşık 200 tutuklama, 88 resmi suçlama ve tutuklu bulunan 75 şüpheli vardı; OCCRP ise devam eden 13 davadan ve aralarında 13 küçüğün de bulunduğu, resmen soruşturulan 95 kişiden söz ediyor. Chainalysis ayrıca Bakan Nuñez'in sektörde risk altındakiler için bir tanımlama ve hızlı uyarı sistemi duyurduğunu hatırlatıyor.
Rapor, artışın en olası nedeni olarak bir veri sızıntısını gösteriyor. 2024'te Paris bölgesinde bir vergi görevlisinin, büyük kripto sahiplerine dair adları, adresleri, iletişim bilgilerini ve beyannameleri içeren dosyaları çalıp sattığı iddiasıyla suçlandığı belirtiliyor ve Ocak 2026'da sektörün bir başka şirketi olan Waltio (kripto vergilerini hesaplayan bir hizmet), yaklaşık 50.000 kullanıcıyı ilgilendiren bir ihlal duyurdu. Benzer bir hizmet kullanan kişi cüzdanlarının listesini de emanet etmiş oluyor; beyannamenin nasıl işlediğini öğrenmek için kripto paraların saklanması ve vergileri üzerine rehberimize bakılabilir.
Birleşik Krallık
Londra'daki Metropolitan Police, Mart-Aralık 2024 arasında başkentte 17 suç kaydetti. Bunların %59'u kaçırma, %35'i nitelikli hırsızlık ve %6'sı yağmaydı, suç başına ortalama kayıp yaklaşık 660.000 sterlin. TRM Labs'le yapılan çalışma bunun resmi bir istatistik olmadığı ve sayının zorunlu olarak gerçeğin altında kaldığı uyarısında bulunuyor, çünkü polis sistemleri kripto saikini değil resmi suçu kaydediyor.
Amerika Birleşik Devletleri
Amerika Birleşik Devletleri'nde baskınlar ağır basıyor ve Chainalysis'e göre ülke yaklaşık iki yıldır bir istisna. Son örneklerden biri, ABD Federal Savcılığı'nın Kuzey Kaliforniya Bölgesi ofisinin (U.S. Attorney's Office for the Northern District of California) 11 Mayıs 2026'da duyurduğu iddianame; Tennessee'li üç erkek San Francisco, San Jose, Sunnyvale ve Los Angeles'ta bir dizi yağma ve kaçırma nedeniyle suçlanıyor. İddiaya göre kurye gibi görünüyorlardı ve bir olayda kurban, kafasına silah dayanarak kendi hesaplarına girmeye zorlandı, böylece yaklaşık 6,5 milyon dolar suç ortaklarının bir cüzdanına aktarıldı. Bunlar suçlamadır ve sanıklar karar çıkana kadar masum sayılır.
Diğer ülkeler
Chainalysis'e göre 2023'ten bu yana en yüksek kümülatif sayılara Fransa, Amerika Birleşik Devletleri, Brezilya ve Tayland sahip. Lopp'un listesi, daha geniş tanımıyla, veri setinin başından bu yana Fransa'ya 90, Amerika Birleşik Devletleri'ne 79 kayıt veriyor; ardından Tayvan (60), Rusya (47) ve Hindistan (41) geliyor. CertiK'e göre 2026'nın ilk yarısında doğrulanan 52 olayın 39'u Avrupa'da, 33'ü tek başına Fransa'da yaşandı.
Kimler hedef oluyor
Çok şeye sahip olmak gerekmiyor, sahip biri gibi görünmek yetiyor. PNACO, OCCRP'ye yaptığı bir açıklamada, fenomenler, girişimciler ya da platform yöneticileri gibi öne çıkan isimlere yönelik saldırılarla başlayan olgunun “artık daha geniş bir kitleye yayılıyor gibi göründüğünü” ve uygulayıcıların az bilinen ya da tamamen meçhul kişileri “haklı ya da haksız yere kripto varlık sahibi olarak belirledikleri sürece” hedef alabildiğini belirtiyor.
Yakın tarihli bir vaka bunu doğruluyor. Silahlı dört davetsiz misafir, Fransa'nın kuzeyindeki Vendin-le-Vieil'de bir aileyi bir gece boyunca rehin tuttu ve baba yaklaşık 40.000 avro değerinde kripto para teslim etti. Şubat ayında bir yargı mensubu ve annesi, kripto şirketi yöneticisi olan eşinin üzerinde baskı kurmak için 30 saat alıkonulmuştu. O hikâyede hedef, fonlara erişimi olan kişi değildi.
Nasıl korunulur
Kapıda dört silahlı kişi varken hiçbir kural dayanmaz. En çok anılan kılavuzlar, Jameson Lopp'un yayımladığı başvuru çerçevesi (bitcoin güvenliği uzmanı, saldırı listesinin de derleyicisi) başta olmak üzere, bu yüzden başka bir fikirden yola çıkıyor. Seçilme olasılığını azaltmak ve yine de içeri girebilen birinin götürebileceği miktarı azaltmak. Katmanlı bir yöntem bu ve hiçbir parçası tek başına yetmiyor.
Daha zor bulunmak
Ne kadar varlığa sahip olunduğunu sosyal medyada, bir konferansta ya da bilinen bir kimliğe bağlı zincir üstü bir faaliyetle açıklamak, bir kişiyi hedef hâline getirebilir. Bunu Chainalysis yazıyor ve Ledger, ilk savunma olarak düşük profili gösterdiği wrench attack sözlüğünde tekrarlıyor. Bunu uygulamaya dönük birkaç pratik kural var.
- Kendi kriptoları ve bakiyeleri hakkında bilmesi gerekmeyen kişilerle konuşmamak, ısrarlı sorulara karşı nötr bir cevap hazırlamak.
- Herkese açık adı ve cüzdan adreslerini ayrı tutmak, bunları sosyal medya profillerine, bağışlara ya da tanınabilir hesaplara bağlamaktan kaçınmak.
- Kendi adını ve takma adlarını aratıp gereksiz olanı kaldırmak (herkese açık sitelerdeki ev adresi, konum etiketli fotoğraflar) ve aynısını aile üyelerinin profilleri için de yapmak.
- Bir donanım cüzdanı sipariş ederken, kargo firması izin veriyorsa ev adresi yerine teslim noktası kullanmak. Trezor müşterilerinin yaşadığı olay, bir gönderi arşivinin onu toplayanın denetiminden ne kadar kolay çıkabileceğini gösteriyor.
- Cüzdan listesini saklayan hizmetleri, örneğin vergi hesaplayanları, bir borsaya gösterilen özenle seçmek.
Zorlamayı anlamsız kılmak
Lopp'un çerçevesindeki ilke, tek bir saldırgana tam itaatin bile sınırlı kayıpla sonuçlandığı kısa bir pencere tanımak. Bu, kayda değer bir tutara sahip kişinin her şeyi tek başına, birkaç dakika içinde, kendi evinden taşıyamaması gerektiği anlamına geliyor.
- Günlük harcamalar için, içinde az para bulunan, fonların geri kalanından ayrı bir cüzdan.
- Multisig, yani bir hareketi yetkilendirmek için iki ya da daha fazla anahtar isteyen bir cüzdan, anahtarlar farklı yerlerde saklanarak (Ledger'in en sağlam koruma olarak gösterdiği formül, çünkü tek bir kişiyi zorlamak transferi tamamlamaya yetmez). Lopp'un rehberi, önemli tutarlar için cihazları ve kurtarma ifadelerini evde tutmamayı tavsiye etmeye kadar varıyor.
- Borsalarda da cüzdanlarda da çekimlere limit ve gecikme koymak, saldırganı daha uzun süre kalmaya zorlamak ve müdahale edebilecek kişiye daha fazla zaman tanımak.
- Güvenilir, kişinin herkese açık profiliyle tutarlı bir bakiyesi olan tuzak bir cüzdan. Ledger buna makul inkâr edilebilirlik diyor. İnandırıcılığı düşük bir tuzak ek bir risk getiriyor ve Lopp'un rehberinin inandırıcılıkta ısrar etmesinin nedeni bu; burada anılan hiçbir kaynak bunu bir garanti olarak sunmuyor.
Bir donanım cüzdanı, öte yandan, uzaktan hırsızlığa karşı koruyor. Yazılım açıkları, örneğin Ledger'in Ethereum uygulamasında kapattığı açıklar ya da bir satıcının sattığı cihazda bulunan donanım implantı, teknik olan ve fiziksel olmayan başka bir tehdit ailesini oluşturuyor ve kendi savunmaları var.
Ev ve aile
Fiziksel savunma zaman kazanmaya ve her şeyden önce kapıyı açmamaya yarıyor. Kapı zilindeki bir kamera, geceleri yabancılara açılmayan bir kapı, evde yaşayanlarla biri zili çalarsa ne yapılacağı konusunda varılan bir anlaşma basit adımlar. Aşağıda anlatılan İskoçya vakasında bunlar fark yarattı.
- Aileyle, bir komşudan ya da güvenilir bir kişiden hiçbir şey söylemeden yardım istemek için bir kod sözcük belirlemek.
- Çocuklara ve en açıkta kalan akrabalara kripto hakkında yabancılarla konuşulmadığını ve beklenmeyen kimseye kapının açılmadığını anlatmak.
- Beklenmeyen teslimatlara kapıyı açmamak ya da kargo firmasının resmi kanalından teyit istemek.
- Kripto sahipliğini belli eden eşyalardan ve kıyafetlerden kaçınmak.
Olay yaşanırsa
Burada anılan rehberler insanların güvenliğini fonların önüne koyuyor ve hiçbir kural fiziksel direnci ödüllendirmiyor. Gerisi için sıra TRM ve Lopp belgelerinde aynı ve zaman her değişkenden daha önemli.
- Mümkün olan en kısa sürede yerel acil durum numarasını aramak ve işin içinde bir kripto hırsızlığı olduğunu söylemek.
- Polisten borsaları uyarmasını istemek. TRM, saldırıdan sonraki saatlerde kolluk kuvvetleri ile borsalar arasındaki iş birliğinin başlıca kurtarma mekanizması olduğunu ve blokzincirdeki izlerin dar bir zaman penceresi içinde takip edilebildiğini yazıyor.
- Hedef adresleri, işlem kimliklerini ve saatleri saklamak. Kripto hırsızlıkları için Lopp ayrıca SEAL 911'i, yani sektörün güvenlik uzmanlarından oluşan Security Alliance grubunun acil durum hizmetini gösteriyor.
- Saldırganların dokunduğu cihazları ve kurtarma ifadelerini ele geçirilmiş saymak ve kalan fonları yeni anahtarlı yeni cüzdanlara taşımak.
Utanç engelleyici olsa da şikâyet etmek önemli. TRM, birçok kurbanın yeniden hedef olma korkusuyla, mahcubiyetten ya da servetinin denetlenmesinden çekindiği için başvurmadığını, sessizliğin olguyla mücadeleyi zorlaştırdığını belirtiyor.
Glasgow vakası, işi bir mahkûm yönettiğinde
10 Kasım 2026'da Glasgow'daki High Court (İskoçya'da en ağır suçlara bakan mahkeme), Edinburgh'daki hücresinden gizlice sokulmuş bir telefonla iki suç ortağıyla birlikte yaklaşık 2,7 milyon dolarlık bir kripto para hırsızlığı organize eden 29 yaşındaki bir mahkûmu sekiz yıl hapse mahkûm etti. Plan fiziksel tehdidi ve uzaktan erişimi birleştiriyordu; baskından sonra kurban bir uzaktan kontrol programı kuracak, organizatör de komutayı oradan devralacaktı. Vaka bu melez biçimi iyi anlatıyor. Bir kapı kamerasının durdurduğu İskoçya'daki kripto hırsızlığını yargı makamlarının yayımladığı gerekçelere dayanarak yeniden kurduk.
17 Nisan 2024 akşamı iki suç ortağı Edinburgh çevresindeki bir evin zilini çaldı; çift sahneyi kapı zili kamerasından izledi ve kapıyı açmadı. Yargıç Lord Cubie'ye göre suç “21. yüzyılın bilgisayar inceliğini eski usul zorla girmeyle evlendirdi”. Uzaktan kontrol yazılımı, bir yabancının isteği üzerine ya da tehdit altında kurulmaz (bu tür araçların riskleri için zaten TeamViewer ve AnyDesk üzerine yazdığımız derinlemesine yazı var). Gerçek zamanlı uyarı veren bir kamera, fazladan bir kilitten daha çok işe yarar.
Wrench attack hakkında sık sorulan sorular
1. Wrench attack ile yağma aynı şey mi?
Hayır. Londra polisine ve TRM Labs'e göre wrench attack, kurbanın kripto sahibi olduğu bilindiği için seçildiği, önceden tasarlanmış bir suçtur; yağmada ise dijital ganimet tesadüfen çıkar. Kayıtlarda ise farklı etiketler altına giriyor (kaçırma, nitelikli hırsızlık, yağma) ve vakaların istatistiklerden kaçmasının bir nedeni de bu.
2. Bir donanım cüzdanı beni korur mu?
Yalnızca uzaktan hırsızlığa karşı. Fiziksel bir cihaz, kilidini açmaya zorlayan kişiye karşı koruma sağlamaz; Ledger bu yüzden sözlüğünde onu makul inkâr edilebilirlik işlevleriyle (gizli tuzak cüzdanlar) ve en az iki anahtarın ayrı yerlerde saklanmasını isteyen multisig ile birlikte anıyor.
3. Kriptoyu bir borsada tutuyorsam da geçerli mi?
Evet. Saldırgan kurbanı bir hesaba girmeye ve çekim emri vermeye zorlayabilir, tıpkı bir cüzdanda olduğu gibi. Chainalysis ise daha az deneyimli saldırganların fonları doğrudan merkezi borsalara taşıdığını, orada hesapların dondurulabildiğini ve çekimlerdeki limitlerle gecikmelerin müdahale edebilecek kişiye daha fazla zaman tanıdığını belirtiyor.
4. Tuzak cüzdan iyi bir savunma mı?
Güvenilirse olabilir. Lopp'un rehberi, sahibinin herkese açık profiliyle tutarlı bir bakiyesi ve geçmişi olan inandırıcı tuzaklar istiyor, çünkü gerçekçi olmayan bir aldatmaca durumu daha da kötüleştirir. Burada anılan kaynakların hiçbiri bunu bir garanti olarak sunmuyor.
5. Tehdit edilirsem fonları teslim etmeli miyim?
Güvenlik rehberleri insanları paranın önüne koyuyor. Lopp'unki, hiçbir kuralın fiziksel direnci teşvik etmemesi gerektiğini yazıyor ve bu yüzden teslim etmenin az maliyetli olduğu bir yapıyı önceden hazırlamak önem taşıyor. Bu bir hukuki ya da kişisel güvenlik danışmanlığı değil; somut bir durum için bir profesyonele ihtiyaç var.
6. Çalınan kripto geri alınabilir mi?
Bazen, saatler içinde harekete geçilirse. TRM Labs, blokzincirdeki izlerin (köprüler, gizlilik coin'lerine dönüşümler, borsa yatırmaları) dar bir zaman penceresi içinde takip edilebildiğini ve ilk saatlerde polis ile borsalar arasındaki eşgüdümlü eylemin başlıca kurtarma mekanizması olduğunu yazıyor.
7. Türkiye'de de görülüyor mu?
Lopp'un veri setinde Türkiye, 2014'ten bu yana 14 kez yer alıyor, Fransa'daki 90 ve Amerika Birleşik Devletleri'ndeki 79 kayda karşılık. Veri seti, resmi değeri olmayan gönüllü bir derlemedir. Olgunun var olduğunu ve Fransa'dakinden daha seyrek görüldüğünü gösteriyor, en azından haberlere yansıyan vakalarda.
8. Saldırıdan önce uyarı işaretleri var mı?
Bazen var. Lopp'un çerçevesi olası ön işaret olarak saklama ve kişisel alışkanlıklar hakkında ısrarlı soruları, aileden söz eden tehditleri, bir kimliği adreslere ya da bakiyelere bağlayan paylaşımları ve evin ya da işyerinin yakınında defalarca görülen yabancıları sayıyor. Bunlar güvenliği sıkılaştırmak ve bildirimde bulunmak için işaretler, yaklaşan bir saldırının kanıtı değil.
Bugün yapılacak bir kontrol
Kendi adınızı, takma adlarınızı ve aile üyelerinizinkini bir arama motorunda ve sosyal medyada aratıp bir yabancının bundan ne çıkarabileceğini düşünmek. Dijital bir kasanın zayıf noktası neredeyse her zaman onu açan kişi, bir adresi herkese açık bir siteden kaldırmak için gereken süre ise Vendin-le-Vieil'dekine benzer bir geceden sonra hayatı yeniden kurmak için gereken sürenin çok altında.